
同じパスワードのリスク
パスワードの「使いまわし」とは
メール、通販、銀行、ゲーム……いろいろなサービスで、同じパスワードを使っていることです。
「覚えるのが大変だから、同じものにしている」という人はとても多いです。
でも、これはとても危険です。
なぜ危険なの?(絵でイメージ)
同じカギを、家・銀行・郵便局ぜんぶに使っているようなもの
パスワードは「カギ」だと思ってください。【悪い例】同じカギをあちこちで使っている
・メール用のカギ = 「いちご123」
・通販用のカギ = 「いちご123」
・銀行用のカギ = 「いちご123」
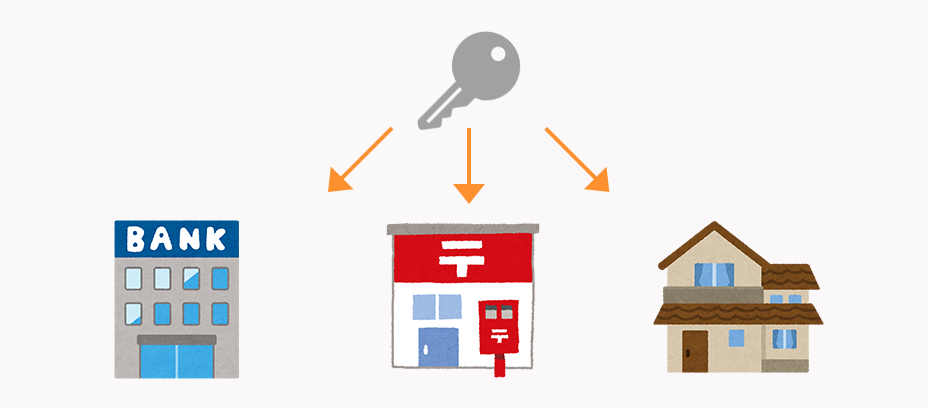
もしどこか1つのサービスからパスワードがぬすまれたら、
ぬすんだ人はそのカギで、他の場所にも入ろうとします。
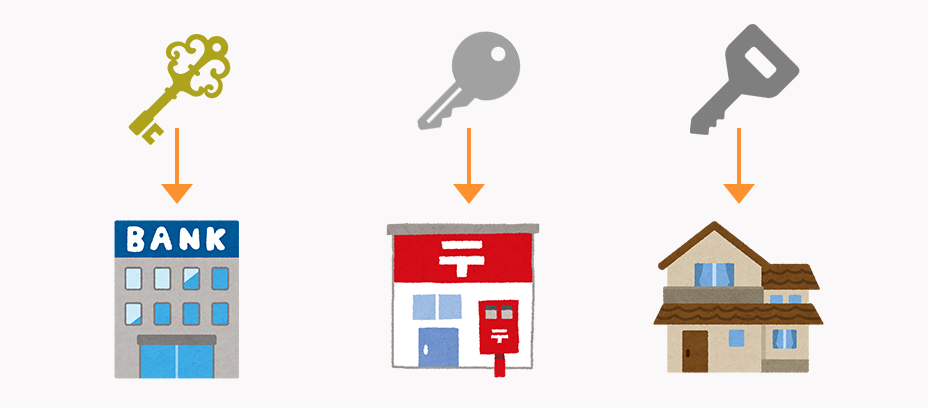
【よい例】場所ごとにちがうカギを使う
・メール用 = ちがう長いパスワード
・通販用 = また別の長いパスワード
・銀行用 = さらに別の長いパスワード
ぬすまれるときの流れ(イメージ)
1. 小さなサイトやゲームのサービスから、パスワードがもれる2. 悪い人が「このメールアドレスとパスワードの組み合わせ」を手に入れる
3. 同じ組み合わせで、メールや通販、銀行にもログインを試す
4. 使いまわしていると、次々と入られてしまう
この手口は「リスト型攻撃」と呼ばれます。パスワードを使いまわしている人をねらうやり方です。
どんな被害がある?
・メールをのぞかれたり、迷惑メールの送信に使われたりする
・通販で勝手に買い物される
・ポイントやお金を使われる
・友達に「お金を貸して」などのうそメッセージが送られる
・最悪の場合、銀行やクレジットカードにも被害が広がる
「あまり使っていないサイトだから大丈夫」でも危険です。
小さなサイトからもれたパスワードで、大事なサービスまで狙われることがあるからです。
どうすればいい?
1. サービスごとにパスワードを変える
特に大切なもの(メール・銀行・通販)は、必ず別のパスワードにしましょう。
2. 長くて思い出しにくいものにする
「名前+誕生日」や「いちご123」のような簡単なものはやめましょう。文字・数字・記号をまじえた長いパスワードのほうが安全です。
3. パスワードを覚えるのが大変なら
・紙に書いて、家の安全な場所にしまう(パソコンやスマホの写真フォルダには残さない)・ブラウザやスマホの「パスワードを保存する」機能を使う
・パスワード管理アプリを使う(慣れてきたら)
4. できれば「2段階認証」もつける
パスワードに加えて、スマホに届く番号なども入れる方式です。パスワードがもれても、入りにくくなります。
サービスによって「二段階認証」「二要素認証」「追加の確認」など、よび方がちがいます。
5. パスキーという方式もある
さいきんは、パスワードの代わりに「パスキー」でログインできるサービスも増えています。スマホの指紋や顔の認証などで、本人だとわかるようにする方式です。
パスワードを覚えなくてもよく、使いまわしの心配もへらせます。
使えるかどうかはサービスによってちがいます。設定するときは、家族といっしょに確認しましょう。
すでに使いまわしている人へ
あわてなくて大丈夫です。少しずつ直していきましょう。
1. まずメールのパスワードを変える(いちばん大事)
2. つぎに銀行・クレジットカード・通販のパスワードを変える
3. そのほかのサービスも、ログインするたびに少しずつ変える
まとめ
・同じパスワードの使いまわしは、同じカギをあちこちで使うのと同じ
・1か所からもれると、他のサービスまで危険になる
・大切なサービスほど、別の長いパスワードにする
・覚えるのが大変なら、安全な場所にメモするか、保存機能を使う